Kritik altyapılarda erişim kontrolü, enerji, su ve üretim tesislerinin dijitalleşmesiyle daha önemli hâle geliyor. Kron Teknoloji, uzaktan bağlantılar ve ayrıcalıklı yetkilere sahip hesapların izlenmesinin, bu tesislerde operasyonların güvenli biçimde sürdürülmesi açısından önem taşıdığını belirtiyor.
Operasyonel teknoloji (OT) ve endüstriyel kontrol sistemleri (ICS), uzaktan bakım bağlantıları sayesinde farklı ekiplerin erişimine açılabiliyor. Bu bağlantılar işleri kolaylaştırırken yeterince korunmayan bir erişim noktası veya gereğinden fazla yetkiye sahip bir hesap, saldırganlar için giriş yolu oluşturabiliyor.
Enerji ve su tesislerindeki saldırılar ne gösteriyor?
Polonya’da 29 Aralık 2025’te rüzgâr ve güneş enerjisi tesisleri ile bir kojenerasyon santralini hedef alan koordineli saldırılar yaşandı. CERT Polska’nın olay raporuna göre yenilenebilir enerji tesislerinin dağıtım sistemi operatörüyle iletişimi kesildi ve uzaktan kontrol olanağı etkilendi. Raporda, bu tesislerde devam eden elektrik üretiminin durmadığı da belirtiliyor.
ABD’de FBI ve Çevre Koruma Ajansı (EPA), Temmuz 2026’da su ve atık su kuruluşlarının internete açık kontrol cihazlarını hedef alan saldırılar bildirdi. Kurumların ortak uyarısına göre saldırganlar bazı cihazların IP adreslerini ve parolalarını değiştirerek izleme ve kontrol işlevlerinde kayba yol açtı. Bazı tesislerde operasyonel aksama yaşandı.
Bültende, İngiltere’deki bir enerji tesisinin Temmuz 2026’da saldırı nedeniyle dört gün devre dışı kaldığı da aktarılıyor. İngiltere Enerji Güvenliği ve Net Sıfır Bakanlığı, parlamentoya verdiği yanıtta olayın küçük ölçekli üretimi etkilediğini ve daha geniş enerji sistemi için risk oluşturmadığını doğruladı. Bakanlık, soruşturma sürerken olayın ayrıntıları hakkında yorum yapmadı. Bu nedenle bültendeki “varsayılan parolalar kullanıldı” açıklaması doğrulanmış bir saldırı yöntemi olarak sunulamıyor.
Kritik altyapılarda erişim kontrolü neden önemli?
Bu olaylar farklı koşullarda gerçekleşmiş olsa da kritik sistemlere erişimin nasıl sağlandığı sorusunu gündeme getiriyor. Tesis çalışanlarının yanı sıra bakım ekipleri, entegratörler ve üçüncü taraf hizmet sağlayıcılar da bu sistemlerle bağlantı kurabiliyor. Kron Teknoloji’ye göre güvenli erişim için kişinin yalnızca görevini yerine getirmek üzere ihtiyaç duyduğu sisteme, ihtiyaç duyduğu zamanda ve gereken yetkiyle bağlanması gerekiyor.
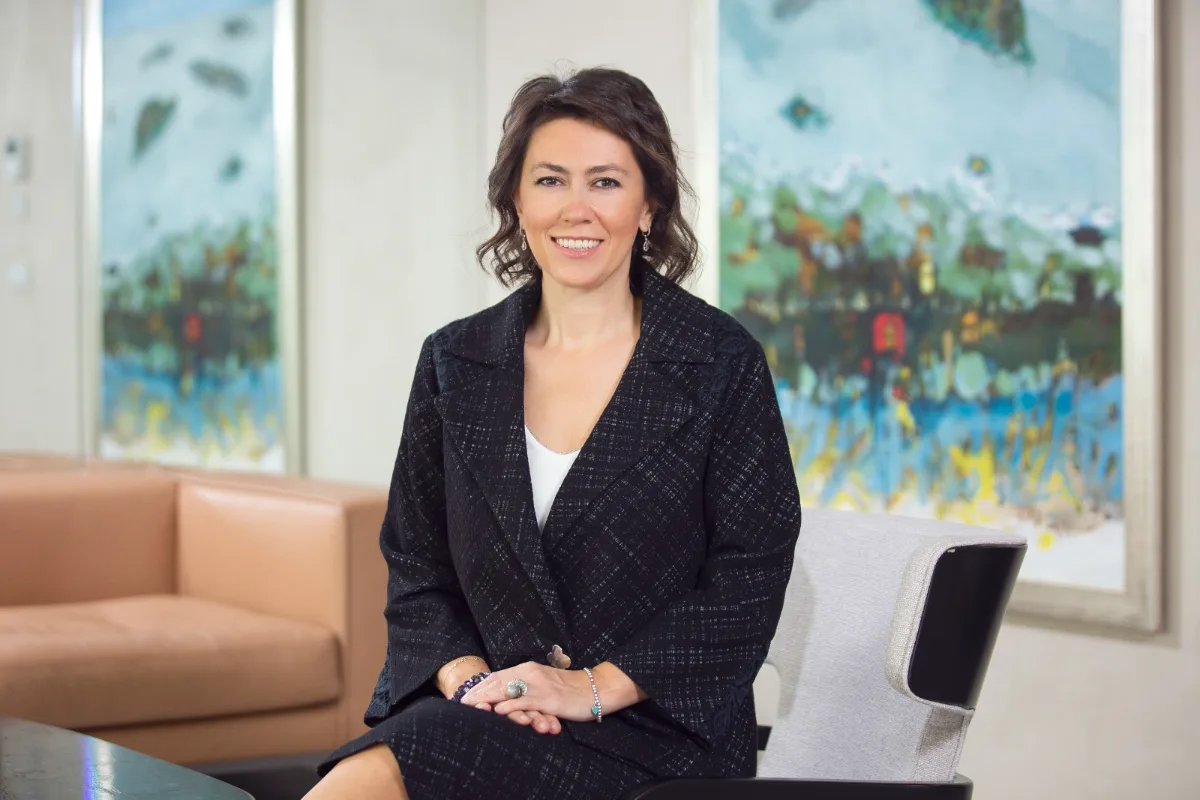
Kron Teknoloji Eş Genel Müdürü Ayşe Yenel, bültendeki değerlendirmesinde kritik altyapılara yönelik saldırıların verilerin çalınmasının ötesinde operasyonları da etkileyebileceğine dikkat çekiyor. Yenel’e göre bir enerji santrali, üretim tesisi veya su sistemindeki kesinti, siber güvenliği iş sürekliliğiyle doğrudan ilişkili hâle getiriyor.
Şirket, enerji ve üretim sektörlerindeki kuruluşların uzaktan ve kurum içi ayrıcalıklı erişimleri yönetmek için Kron PAM ürününü kullandığını belirtiyor. Kron’un ürün sayfasında çözümün erişim yönetimi ve etkinlik kayıtlarına yönelik işlevleri açıklanıyor. Bültende müşteri sayısı, bu sektörlerdeki kullanımın kapsamı veya ölçülmüş güvenlik sonuçları paylaşılmıyor.
Güvenlik ve operasyonların sürekliliği
Kron Teknoloji, güvenli erişimin yalnızca yetkisiz bağlantıları engellemekle sınırlı olmadığını; şüpheli etkinliklerin tespit edilmesi ve bir olayın etkisinin sınırlandırılmasıyla da ilgili olduğunu vurguluyor. Şirkete göre kritik hesapların yetkilerinin belirlenmesi ve erişimin izlenebilir olması, bu yaklaşımın temel parçaları arasında yer alıyor.
Yenel, güvenlik önlemlerinin çalışanların işlerini yapmasını engellemeden uygulanması gerektiğini söylüyor. Şirketin yaklaşımını, kritik sistemlere erişimi kontrol altında tutarken operasyonların güvenli biçimde devam etmesini sağlamak olarak özetliyor.