

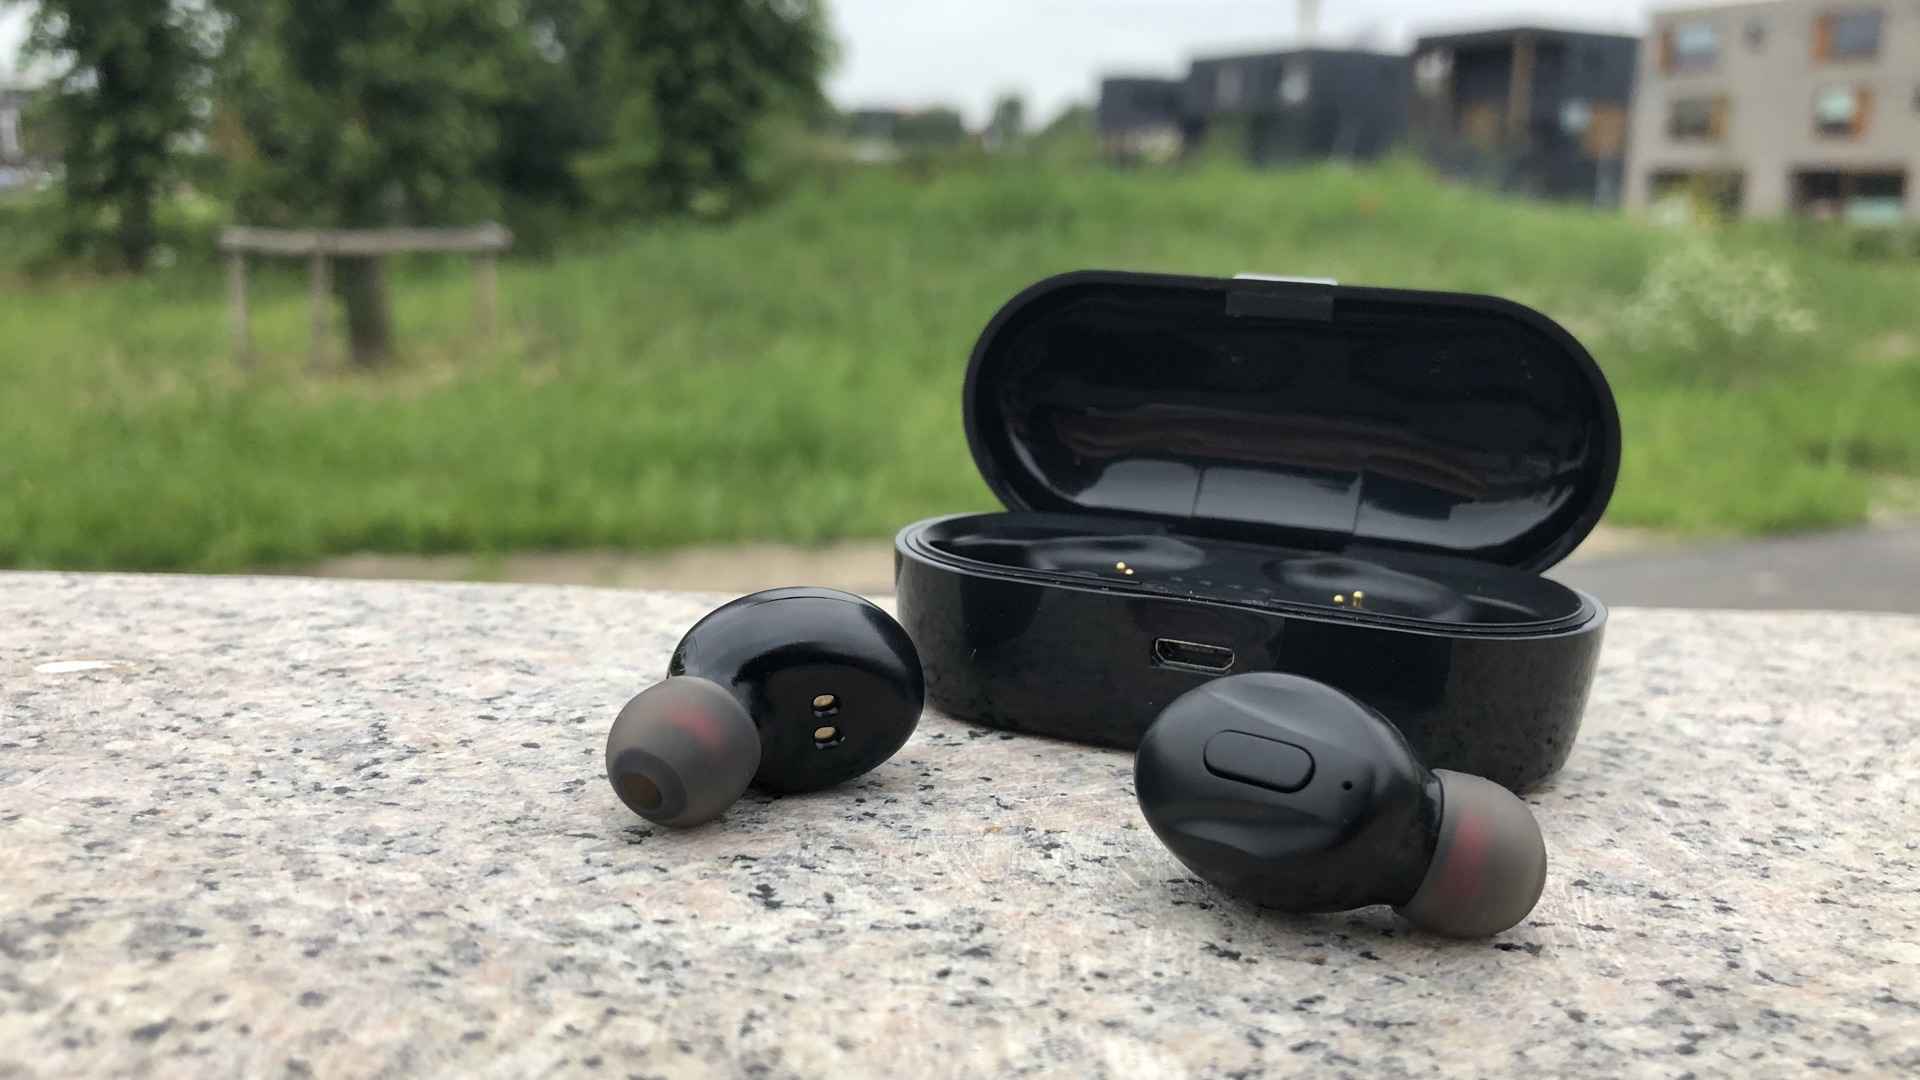
Bluetooth kulaklık ve aksesuar eşleştirme süreci, yıllar boyunca kullanıcılar için zahmetli bir deneyim sundu. Google, bu sorunu çözmek için geliştirdiği Google Fast Pair teknolojisiyle, uyumlu cihazların saniyeler içinde eşleşmesini mümkün hâle getirdi. Ancak son ortaya çıkan bir güvenlik açığı, bu kolaylığın ciddi bir risk barındırabileceğini gösteriyor. Belçika’daki KU Leuven Üniversitesi bünyesinde çalışan güvenlik araştırmacıları, “WhisperPair” adını verdikleri bir açıkla Fast Pair destekli Bluetooth cihazlarının uzaktan ele geçirilebildiğini açıkladı.
Bu güvenlik açığı, yalnızca üçüncü parti üreticileri değil, Google’ın kendi kulaklıklarını da etkiliyor. Yani sorun, belirli markalara özgü bir ihmal değil; Fast Pair sisteminin uygulanış biçiminden kaynaklanan daha geniş çaplı bir problem niteliği taşıyor.
WhisperPair Nedir ve Neden Bu Kadar Tehlikeli
WhisperPair, saldırganın Fast Pair destekli bir Bluetooth cihazını, kullanıcının haberi olmadan zorla eşleştirmesine imkân tanıyor. Normal şartlarda bir Bluetooth cihazı, yalnızca eşleştirme modundayken bağlantı kabul etmeli. Ancak araştırmacıların tespitine göre birçok cihaz, bu kontrolü düzgün şekilde uygulamıyor.
Bu açık sayesinde saldırgan, hedef cihazın yakınına gelerek yalnızca 10 saniye gibi kısa bir sürede bağlantıyı ele geçirebiliyor. Üstelik bu işlem, 14 metreye kadar olan mesafelerde mümkün. Bu mesafe, Bluetooth teknolojisinin teorik sınırlarına oldukça yakın ve saldırganın fark edilmeden işlem yapabilmesi için yeterli bir alan sağlıyor.
Etkilenen Cihazlar ve Markalar
WhisperPair açığı, tahmin edilenden çok daha geniş bir cihaz yelpazesini etkiliyor. Açıklanan bilgilere göre, 10 farklı üreticiye ait 12’den fazla Bluetooth cihazı bu güvenlik riskini taşıyor. Etkilenen markalar arasında:
- Sony
- Nothing
- JBL
- OnePlus
gibi popüler üreticiler bulunuyor. Bu durum, Fast Pair destekli bir kulaklık kullanan hemen herkesin potansiyel risk altında olabileceği anlamına geliyor. Üstelik kullanıcı, Google ürünü kullanmasa bile cihazı Fast Pair destekliyorsa açık yine geçerli olabiliyor.
Saldırganlar Ne Yapabilir
WhisperPair ilk bakışta basit bir bağlantı hatası gibi görünebilir. Ancak pratikte sunduğu imkânlar oldukça endişe verici. Saldırgan, cihaza erişim sağladıktan sonra:
- Ses akışını kesebilir
- Kendi sesini kulaklıktan çalabilir
- Kullanıcının konumunu takip edebilir
- Mikrofona erişim sağlayarak ortam dinlemesi yapabilir
Özellikle mikrofon erişimi ve konum takibi, bu açığı ciddi bir gizlilik tehdidine dönüştürüyor. Bluetooth kulaklıklar genellikle gün boyu kullanıcının üzerinde bulunduğu için, saldırgan uzun süreli ve fark edilmesi zor bir gözetleme imkânı elde edebiliyor.
Sorunun Kaynağı Ne
Araştırmacılara göre sorun, Fast Pair standardının eksik uygulanmasından kaynaklanıyor. Teoride, Fast Pair bağlantı isteği alan bir cihazın, yalnızca aktif olarak eşleştirme modundaysa yanıt vermesi gerekiyor. Ancak pratikte birçok üretici bu kontrolü atlıyor veya yanlış uyguluyor.
WhisperPair, standart Bluetooth eşleştirme sürecini kullanarak bu açığı istismar ediyor. Yani Fast Pair üzerinden gelen istek, cihaz tarafından yanlış şekilde kabul ediliyor ve bağlantı zorla kuruluyor.
Güncelleme Süreci Neden Zor
Akıllı telefonlar ve bilgisayarlar için güvenlik açıklarının kapatılması genellikle hızlı oluyor. Otomatik güncellemeler sayesinde kullanıcıların ekstra bir şey yapmasına gerek kalmıyor. Ancak Bluetooth aksesuarlar söz konusu olduğunda tablo çok daha karmaşık.
Birçok kullanıcı:
- Kulaklık uygulamasını hiç yüklemiyor
- Yüklese bile düzenli güncelleme yapmıyor
- Firmware güncellemelerinden haberdar olmuyor
Bu da WhisperPair gibi açıkların haftalar hatta aylar boyunca kapatılamamasına yol açabiliyor. Durumu daha da zorlaştıran bir diğer nokta ise, Fast Pair özelliğinin cihazdan tamamen kapatılamaması. Kullanıcı, bu riski tamamen ortadan kaldıracak bir ayara sahip değil.
Google ve Üreticilerin Tepkisi
Google, güvenlik açığını kabul ettiğini ve iş ortaklarını bilgilendirdiğini açıkladı. Şirket, kendi ürünleri için bir güncelleme yayınladığını belirtiyor. Ancak araştırmacılar, bu güncellemenin kolayca aşılabildiğini ve sorunun tam anlamıyla çözülmediğini ifade ediyor.
Burada sorumluluk büyük ölçüde aksesuar üreticilerine düşüyor. Her markanın kendi cihazları için uygun bir firmware güncellemesi hazırlaması gerekiyor. Bu da farklı hızlarda ve farklı kalite seviyelerinde çözümler anlamına geliyor.
Kullanıcılar Ne Yapabilir
Google, şu ana kadar WhisperPair açığının gerçek dünyada aktif olarak kullanıldığına dair bir kanıt olmadığını söylüyor. Ancak açığın kamuoyuna duyurulması, kötü niyetli kişilerin ilgisini artırabilir.
Kullanıcıların alabileceği önlemler sınırlı olsa da tamamen çaresiz değiller:
- Resmî kulaklık uygulamasını yüklemek ve güncel tutmak
- Firmware güncellemelerini düzenli kontrol etmek
- Şüpheli bir durum fark edilirse cihazı fabrika ayarlarına döndürmek
Fabrika ayarlarına sıfırlama işlemi, saldırganın bağlantısını kesiyor. Ancak bu da saldırının yeniden denenmesini engellemiyor.
Fast Pair Kolaylığı Yeniden Tartışılıyor
WhisperPair olayı, teknoloji dünyasında sıkça karşılaşılan bir ikilemi yeniden gündeme taşıyor: kolaylık mı, güvenlik mi. Google Fast Pair, kullanıcı deneyimini ciddi şekilde iyileştiriyor. Ancak bu olay, hızlı ve zahmetsiz çözümlerin arka planda ciddi güvenlik riskleri barındırabileceğini bir kez daha gösteriyor.
Önümüzdeki dönemde, Google’ın Fast Pair standardını daha katı güvenlik kontrolleriyle güncellemesi ve üreticileri bu konuda zorlaması beklenebilir. Aksi hâlde WhisperPair benzeri açıklar, Bluetooth ekosisteminde kalıcı bir sorun hâline gelebilir.