Kaspersky Global Acil Durum Müdahale Ekibi (GERT), Payload fidye yazılımı ailesinin geleneksel yöntemlerden tamamen ayrışan yeni ve tehlikeli bir saldırı stratejisini analiz eden kapsamlı bir rapor yayımladı. Orta Doğu’daki büyük bir üretim tesisine yönelik olay müdahalesi esnasında tespit edilen bu vaka, siber suç dünyasındaki yöntemsel dönüşümü somut şekilde ortaya koyuyor. Tehdit aktörleri, bilinen bir dosya şifreleme motoruna başvurmadan hedef şirketin tüm ağ altyapısını kontrol altına almayı başardı.
Gerçekleştirilen siber operasyonda bilgisayarlar kilitlendi, kurbanların masaüstü duvar kâğıtları değiştirildi ve ekranlara şantaj mesajları yansıtıldı. Kurumsal dünyayı sarsan Payload fidye yazılımı saldırısı, dosya şifrelemesine dayanmayan fidye operasyonlarının ne denli yıkıcı sonuçlar doğurabileceğini kanıtlıyor.
Payload Fidye Yazılımı Nasıl Çalışıyor ve Ne Amaçlıyor?
Kaspersky uzmanlarının hazırladığı teknik değerlendirme, fidye tehditlerinde yeni bir döneme işaret ediyor. Kurban kurumlardan ödeme koparmak için artık verileri karmaşık anahtarlarla şifrelemek yerine; iş süreçlerinin doğrudan kesintiye uğratılması ve ele geçirilen ticari sırların dark web üzerinde ifşa edilmesi hedefleniyor. Bu yeni nesil Payload fidye yazılımı taktiği, sistem yedekleri sağlam olsa dahi operasyonu tamamen durdurarak kuruluşları köşeye sıkıştırıyor.
İlk Sızma: Ağın Ön Kapısından Yetkili Olarak Girdiler
Analiz edilen olayda saldırganlar, ağ savunmasını delmek için karmaşık zararlı yazılımlar derlemek yerine doğrudan yetkili yönetici hesaplarını ele geçirdi. Muhtemelen oltalama (phishing) taktikleriyle ele geçirilen yüksek ayrıcalıklı kurumsal kimlik bilgileri, şirketin rutin VPN ve uzaktan erişim kapılarından ağa girmek için kullanıldı.
Saldırganlar kurumsal güvenlik izleme panellerinde meşru birer BT personeli gibi göründüğü için ilk sızma aşaması hiçbir alarm veya güvenlik uyarısı üretmeden başarıyla tamamlandı.
Ağın Kendi Kuralları Silaha Dönüştürüldü: Kötü Amaçlı GPO
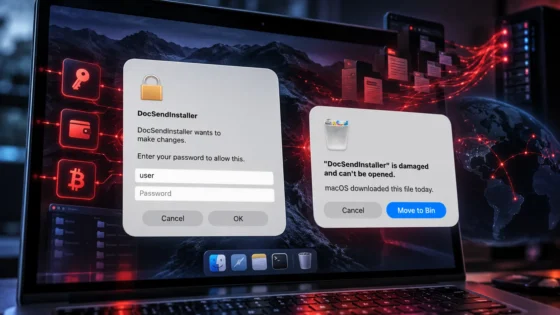
Ağ içerisine yerleşen siber saldırganlar, Windows ortamlarının belkemiği olan Active Directory altyapısını istismar etti. Binlerce uç nokta bilgisayarın tek merkezden yönetilmesini sağlayan Grup İlkesi Nesnesi (GPO) mekanizması üzerinden “PAYLOAD” adını verdikleri kötü amaçlı bir kural oluşturdular.
Grup İlkesi güvenilir ve meşru bir yönetim protokolü olduğundan, oluşturulan bu zararlı kural tüm kurumsal bilgisayarlara doğal bir güncelleme gibi hızla yayıldı. Dağıtılan kural şu işlemleri devreye aldı:
- Yerel yönetici (local admin) hesaplarını anında kilitledi,
- Tüm sistemlerin masaüstü duvar kâğıdını ve oturum açma ekranını fidye duyurusuyla değiştirdi,
- Kullanıcı ekranlarına fidye notlarını zorunlu olarak yerleştirdi.
Verilerin Çalınması ve Dark Web Şantajı
Saldırganlar cihazları kilitleme aşamasına geçmeden önce şirkete ait kritik üretim verilerini ve gizli belgeleri dışarı aktardı. Veri hırsızlığı eksiksiz tamamlandıktan ve kurumsal erişim kısıtlamaları devreye sokulduktan sonra, elde edilen veriler şantajın son ayağı olarak dark web platformlarında yayımlandı.
Kaspersky Global Acil Durum Müdahale Ekibi güvenlik uzmanı Elsayed Elrefaei, yeni tehdide ilişkin şu değerlendirmede bulundu:
“PAYLOAD’ın arkasındaki yöntemler, siber suçluların taktiklerindeki evrimi açıkça ortaya koyuyor. Saldırganlar merkezi ağ politikalarını ele geçirdiğinde, kötü amaçlı Grup İlkesi devrede kaldığı sürece geleneksel uç nokta güvenlik taramaları tek başına yetersiz kalacaktır. Kuruluşlar savunma yaklaşımını imza tabanlı taramaların ötesine taşımalı, kötü amaçlı politikaları kaynağında engellemeli ve yetkili hesap davranışlarını yakından izlemelidir.”
Kaspersky’den Kurumlara Korunma Tavsiyeleri
Gelişmiş siber güvenlik stratejileri geliştirmek ve bu tür şifrelemesiz tehditleri engellemek adına kurumların şu adımları atması öneriliyor:
- GPO Denetimi: Etki alanı köküne yeni bir Grup İlkesi bağlandığı anda güvenlik ekiplerine otomatik alarm üreten izleme sistemleri kurulmalıdır.
- Dayanıklı Kimlik Doğrulama: VPN ve yönetim konsollarına erişimde kimlik avına dirençli fiziksel güvenlik anahtarları (FIDO2 donanımları) tercih edilmelidir.
- Ayrıcalıkların Sınırlandırılması: Tek bir BT yöneticisinin tüm istemci ve sunucuları yönetmesine izin verilmemeli, yüksek yetkili “Domain Admin” hesapları izole yönetim istasyonlarıyla sınırlandırılmalıdır.
Olayın teknik ayrıntılarına ve analiz adımlarına dair resmî raporun tamamına doğrudan Securelist üzerinden ulaşabilirsiniz.