MacSync zararlısı, Apple ekosisteminde kullanıcıların dijital güvenliğini tehdit eden yeni ve tehlikeli bir sürümle yeniden sahneye çıktı. Siber güvenlik kuruluşu Kaspersky tarafından yürütülen araştırmalar, ilk olarak AMOS zararlısının bir türevi biçiminde kayıtlara geçen yazılımın artık çok daha planlı bir saldırı altyapısına kavuştuğunu gösteriyor. Bilgi hırsızı kimliğiyle geliştirilen bu kötü amaçlı yazılım, macOS kullanıcılarının oturum kimlik bilgilerini, şifrelenmiş anahtar zincirlerini ve özellikle kripto varlıklarını ele geçirmeyi hedefliyor. Güncellenen altyapısıyla MacSync zararlısı, işletim sisteminin yerleşik güvenlik duvarlarını aşmak adına hem bilgi hırsızı hem de arka kapı bileşenlerini aynı anda sisteme yüklüyor.
MacSync Zararlısı Cihazlara Nasıl Bulaşıyor?
Kötü niyetli aktörler sisteme ilk girişi sağlamak adına doğrudan sosyal mühendislik yöntemlerine başvuruyor. Kullanıcılar, internet üzerinden meşru bir belge paylaşım platformu veya popüler bir kripto cüzdan yazılımı indirdiklerini zannederken aslında zararlı yükleyiciyi kendi elleriyle çalıştırıyor. Araştırmacıların tespitlerine göre, saldırı zincirinin bazı aşamalarında kötü amaçlı dosyalar genel erişime açılmış iCloud takvim davetlerindeki .ics uzantılı kayıtların içine gizleniyor. Bu takvim kayıtları, kurbanın dikkatini çekmeyecek sıradan bir toplantı veya etkinlik gibi gösteriliyor.
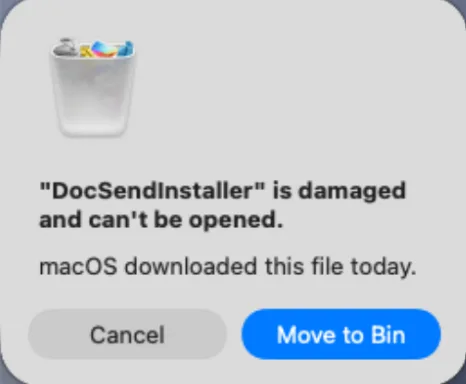
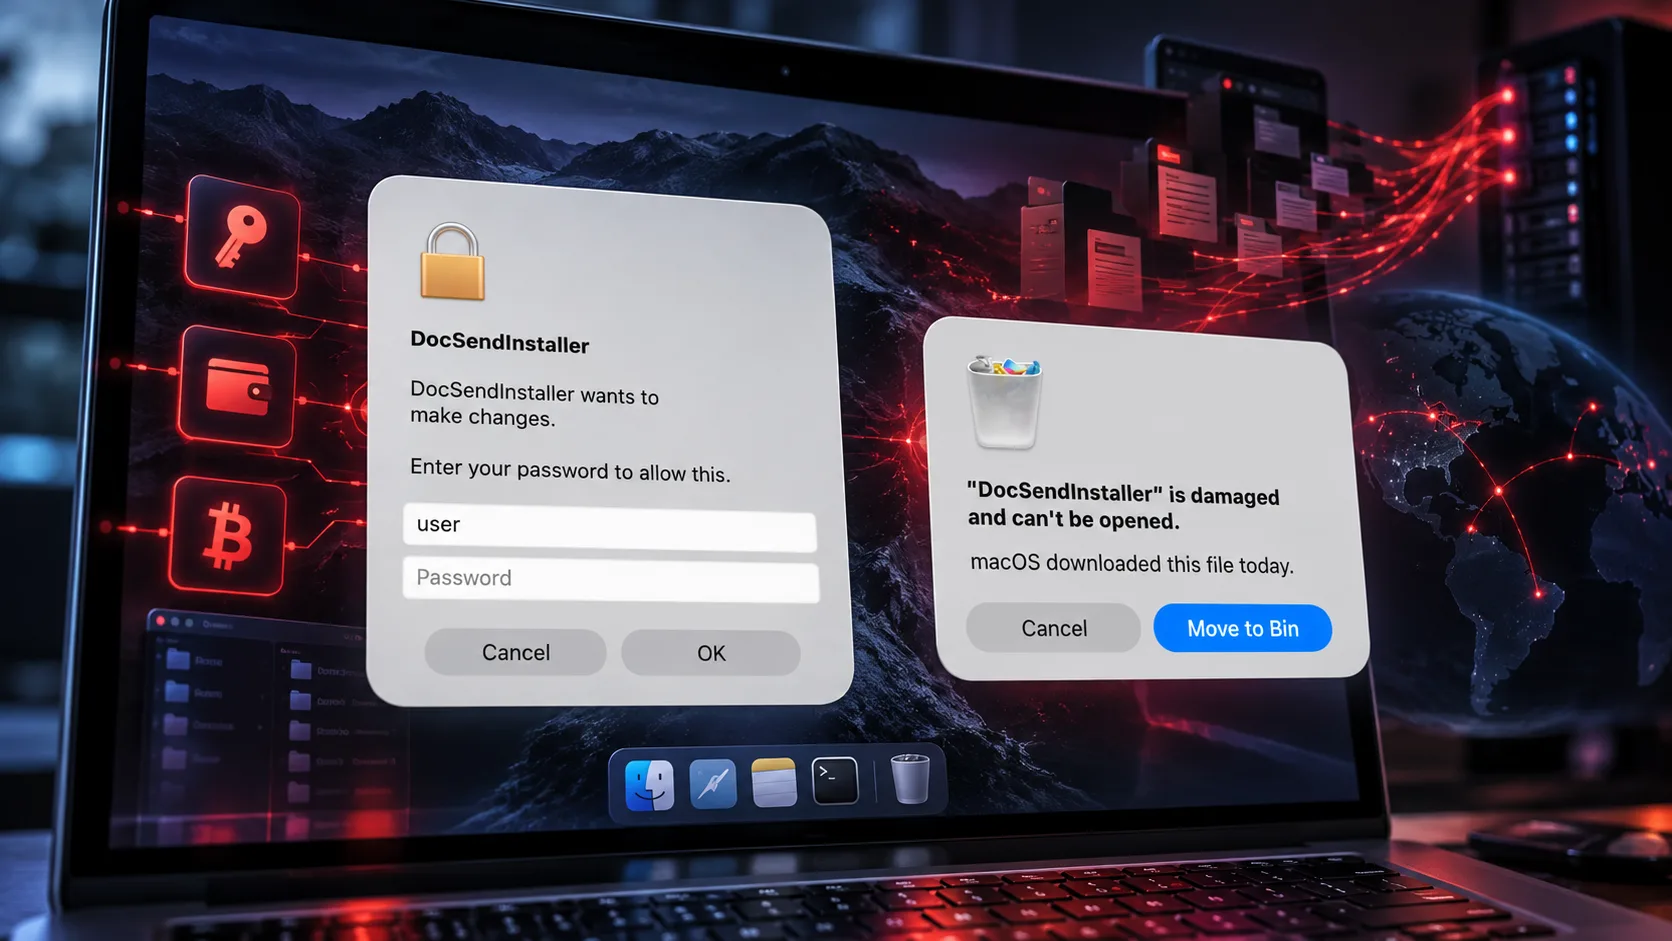
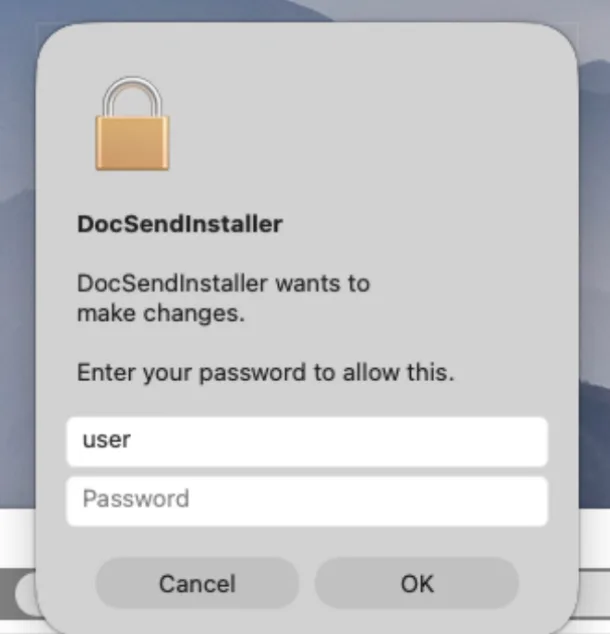
Kullanıcı indirilen dosyayı açtığında, karşısına normal bir kurulum arayüzü çıkıyor. Yazılım bu aşamada kritik bir işlem yapıyormuş gibi davranarak kullanıcıdan macOS yönetici parolasını girmesini istiyor. Parola girildiği anda ekrana uygulamanın hasarlı olduğunu ve çöp kutusuna taşınması gerektiğini belirten sahte bir sistem hatası yansıtılıyor. Kullanıcı basit bir indirme hatası aldığını düşünerek pencereyi kapatırken, arka planda çalışan MacSync zararlısı cihaza iki ayrı tehlikeli bileşen bırakıyor.
Sistemden Çalınan Kritik Veriler
Kurulumu tamamlanan bilgi hırsızı modülü, işletim sisteminin derinliklerinde yer alan hassas verileri toplayarak komuta kontrol sunucularına aktarıyor. Siber korsanlar tarafından yönetilen MacSync zararlısı, özellikle tarayıcılarda tutulan oturum çerezlerini hedef alarak iki faktörlü doğrulamayı devre dışı bırakacak oturum hırsızlığı tekniklerini kullanıyor. Bu süreçte doğrudan hedeflenen veri grupları şunlardan oluşuyor:
- Google Chrome, Safari ve benzeri tarayıcılarda tutulan oturum çerezleri, gezinme geçmişi ve kayıtlı form şifreleri
- macOS Keychain dosyasında saklanan tüm şifreli kimlikler ve anahtarlar
- Telegram masaüstü uygulamasında depolanan mesajlaşma verileri ve yerel oturum kayıtları
- Donanım modeli, işlemci mimarisi, sistem konfigürasyonları, SSH anahtarları ve ZSH terminal yapılandırmaları
- Cihazda kurulu olan tüm programların, arka plan süreçlerinin ve servislerin kapsamlı listesi
Finder Kılığındaki Arka Kapı Tehdidi
Yazılımın en tehlikeli yönlerinden birini ise sisteme yerleştirilen arka kapı bileşeni oluşturuyor. Kendisini macOS’un temel dosya yönetim aracı olan Finder gibi gizleyen bu modül, saldırganlara cihaz üzerinde uzaktan rastgele kod çalıştırma yetkisi veriyor. Bu sayede sisteme sızan aktörler, kullanıcı fark etmeden tarayıcılara kötü niyetli uzantılar yükleyebiliyor.
Uzaktan yüklenen bu sahte eklentilerin temel amacı, web tabanlı kripto cüzdanlarını ele geçirmek olarak öne çıkıyor. Bunun yanı sıra saldırganlar, cihazda kurulu olan resmî Ledger kripto cüzdan uygulamasını sessizce silerek yerine kötü amaçlı bir kopyasını yerleştirebiliyor. Bu müdahale, donanım cüzdanı kullanan bireylerin bile varlıklarını sahte arayüzler üzerinden kaybetmesine yol açabiliyor. Cihaza kalıcı erişim sağlayan MacSync zararlısı, saldırganların diledikleri an yeni zararlı modüller indirmesine de olanak tanıyor.
MacSync Zararlısı Karşısında Alınacak Önlemler
macOS platformunun siber tehditlerden tamamen muaf olduğu yönündeki yaygın inanış, bu tür sofistike saldırılarla çürütülüyor. Gelişmeyle ilgili analiz paylaşan güvenlik uzmanı Sergey Puzan, tehdit aktörlerinin kurbanın cihazına erişmek için sosyal mühendislik yöntemlerini sürekli yenilediğini belirtiyor. Puzan, geliştiricisi güvenilir olmayan uygulamalara karşı dikkatli olunması gerektiğini vurgularken, yönetici parolasının sistem güvenliğindeki kilit rolüne dikkat çekiyor. Güvenlik analistlerinin yayımladığı ayrıntılı teknik raporlar ve analizler için Securelist platformu referans olarak gösteriliyor.
Yayılım hızını artıran MacSync zararlısı varyantlarına karşı kullanıcıların kişisel güvenliğini sağlaması için şu adımları eksiksiz uygulaması öneriliyor:
- Yazılım indirmelerini yalnızca Mac App Store veya doğrudan orijinal geliştiricinin resmî internet sitesi üzerinden gerçekleştirmek.
- Beklenmedik anlarda macOS yönetici parolası talep eden üçüncü taraf kurulum dosyalarına kesinlikle onay vermemek.
- Tarayıcı uzantılarını periyodik olarak denetlemek ve kaynağı doğrulanmamış şüpheli eklentileri derhal sistemden silmek.
- Kripto para yönetimi yapılan yazılımların dijital imzalarını ve dosya bütünlük kontrollerini belirli aralıklarla teyit etmek.
- Bilinmeyen iCloud takvim davetlerinde yer alan bağlantılara ve şüpheli dosya eklerine tıklamaktan kaçınmak.
- Sistem genelinde düzenli tarama yapabilen güvenilir bir siber güvenlik çözümü kullanarak MacSync zararlısı gibi yeni nesil tehditleri erkenden tespit etmek.